日本退稅網站為什麼要輸入信用卡安全碼?綁卡、代碼化與 3D 驗證一次看懂
💺 傑西大叔 x 易遊網折扣碼:點擊專屬連結,全球機票1%【ezkolf1】全球訂房3%優惠【ezkolh3】
🇯🇵 日本折價券總整理:BIC CAMERA、近鐵、大丸、松坂屋、札幌藥妝
最近不少朋友在問,日本退稅網站登記信用卡時要輸入安全碼(CVC/CVV),是不是設計不合理、會不會有風險?
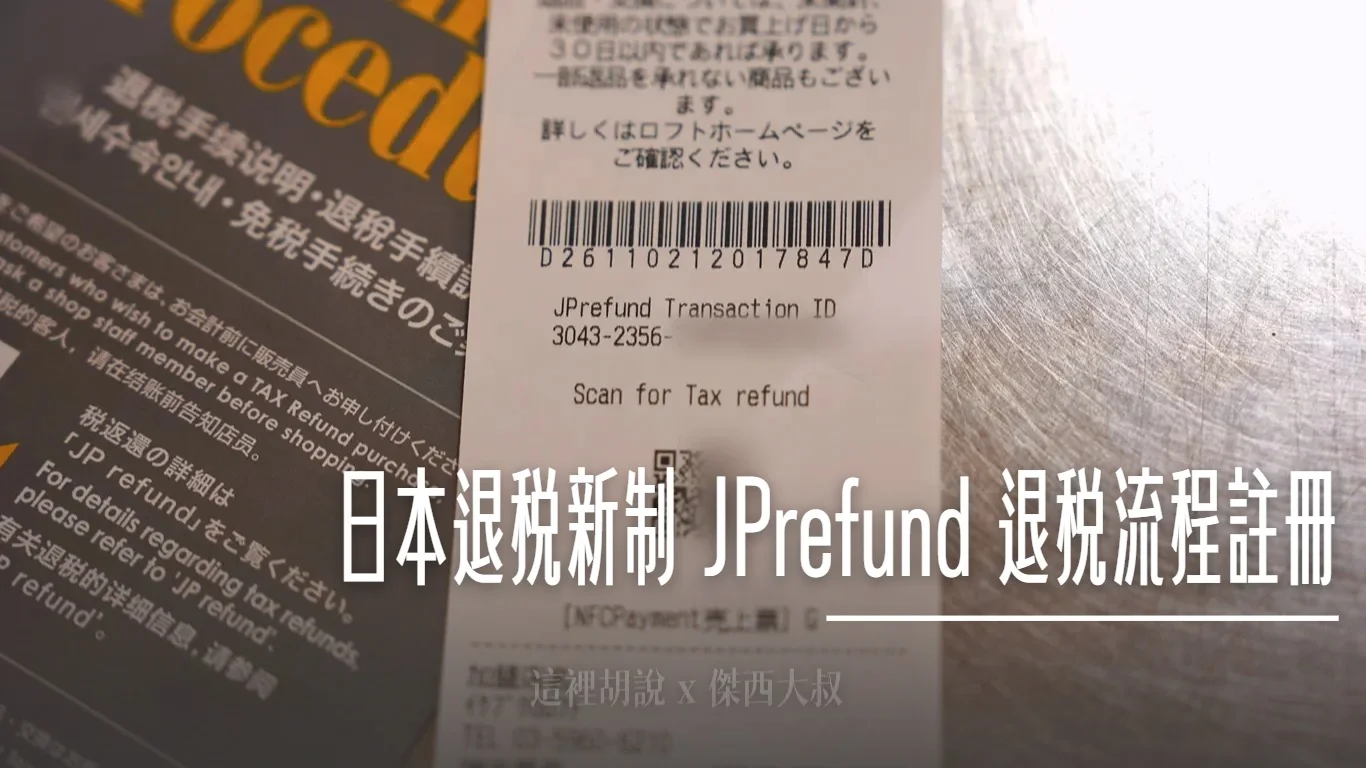
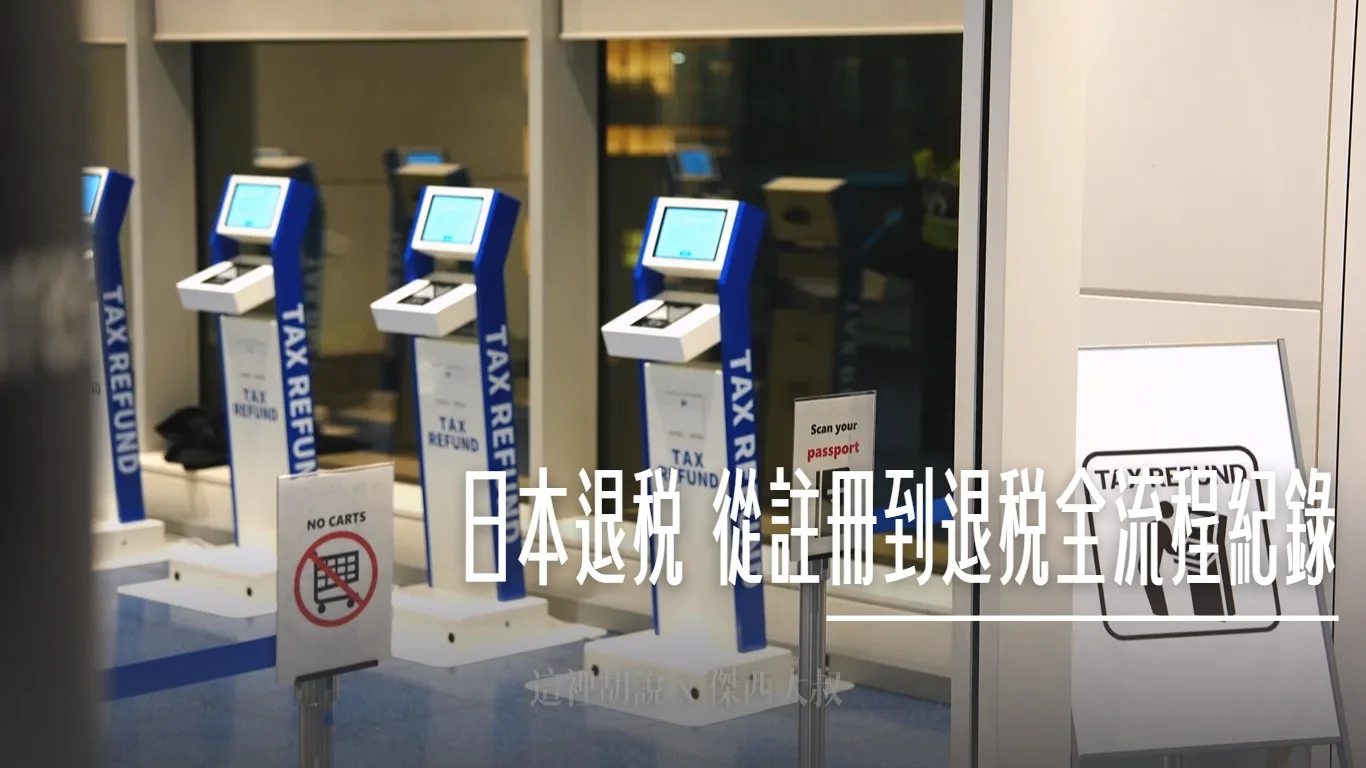
先交代背景:日本從 2026 年 11 月 1 日起,免稅制度改為事後退稅的方式。在免稅店購物時先付含稅價格,出境時在機場經海關確認商品帶出國後,再把消費稅退給你。也因為這樣,退款要退到哪裡,就變成旅客必須自己登記的事。
先來說第一個結論:如果只是要把錢退到卡上,技術上確實只要卡號、有效年月日、持卡人姓名就做得到。實務上,Global Blue 的流程也不需要輸入安全碼(CVC/CVV)。
比較嚴謹的交易都會輸入安全碼,像是APPLE PAY 綁定、電子支付綁定。而比較新的信用卡金流平台都希望有送這一個欄位(交易當中這一欄的確是非必要欄位,選配的),有輸入得時候發卡銀行就會進行核對,比對不成功的話就會拒絕這次的交易。
其他業者選擇讓你「綁卡」,背後有支付系統的考量,不完全是便宜行事。兩種做法各有取捨:只用卡號,使用上比較方便,適合單次作業;綁卡驗證,則能確認卡片有效、是本人的,也方便下次直接使用。
這次問題要拆分成刷退、綁卡、收驗證碼,三個部分。
退稅公司不是你買東西的那家店
一般人理解的刷退,是針對原本那筆交易處理:請款前取消授權(VOID),或請款後退款(REFUND)。因為有原交易可以對應,錢會沿著原本的路線退回同一張卡,商家不需要再問你卡號。
退稅不一樣。你在免稅店刷卡,收款的是免稅店;把消費稅退給你的,卻是退稅公司。退稅公司跟你之間沒有原交易可以對應,金流業界把這種退款稱為 unreferenced refund(不對應原交易的退款)。以金流商 Adyen 針對實體刷卡機的退款說明為例,這種退款可以把任意金額退到任意一張卡,需要另外申請開通,而且因為不同國家針對洗錢防制和支付產業規範,不一定開得了。
另外,退款還要看各國法規。以 J-TaxRefund 為例,登記退款方式的頁面由 GMO Payment Gateway 提供,頁面上寫明:因加拿大與巴西的法規要求,無法退款到這兩國的 Visa 卡。
三種方式放在一起看:
| 一般刷退 | unreferenced refund 不對應原交易的退款 | 退稅平台的綁卡退款 | |
|---|---|---|---|
| 需要原交易嗎 | 需要 | 不需要 | 不需要 |
| 錢退到哪裡 | 原本刷的那張卡 | 任意一張卡 | 事先綁定,本人信用卡 |
| 你要提供什麼 | 不用 | 卡號 | 第一次綁卡時 提供卡片資料並完成驗證 |
也因為錢要退到一張跟原交易無關的卡,退稅公司得先確定三件事:這張卡有效、是你本人的,而且之後每次退稅都找得到它。這就是綁卡在做的事。
綁卡到底在做什麼?
綁卡有兩個目的。第一是驗證,確認這張卡有效、是你本人的;第二是儲存,把你的信用卡資料存進系統,以後每次來日本退稅,都不需要重複註冊、重新輸入卡片。
「綁卡」在卡組織的規範裡叫做「儲存憑證」(stored credential / credential-on-file),顧名思義,就是商家把卡片資料存起來,留給之後的交易使用。Visa 和 Mastercard 對這件事有一套明確的流程要求。拆開來看,綁卡大致做了四件事:
取得你的同意
卡組織要求商家在儲存卡片之前,先跟持卡人建立同意約定,說明這張卡會被怎麼使用、條件變更時怎麼通知你。你在退稅網站勾選的那些條款,就是這一步。
確認這張卡是有效的
如果綁卡當下沒有要扣款,商家要送出一筆「帳戶驗證」(Account Verification),也就是常聽到的零元或者一元的授權。Visa 的說明是,零元授權用來確認帳戶狀態,可以同時核對安全碼(CVC/CVV)。有些系統會用小額授權再取消的方式代替。
重點是:如果這筆驗證被發卡行拒絕,卡片資料就不能被儲存。而且這個交易不會請款。
3D 驗證:確認操作的人是你本人
這一步就是 3D 驗證,由發卡銀行傳簡訊驗證碼給你。
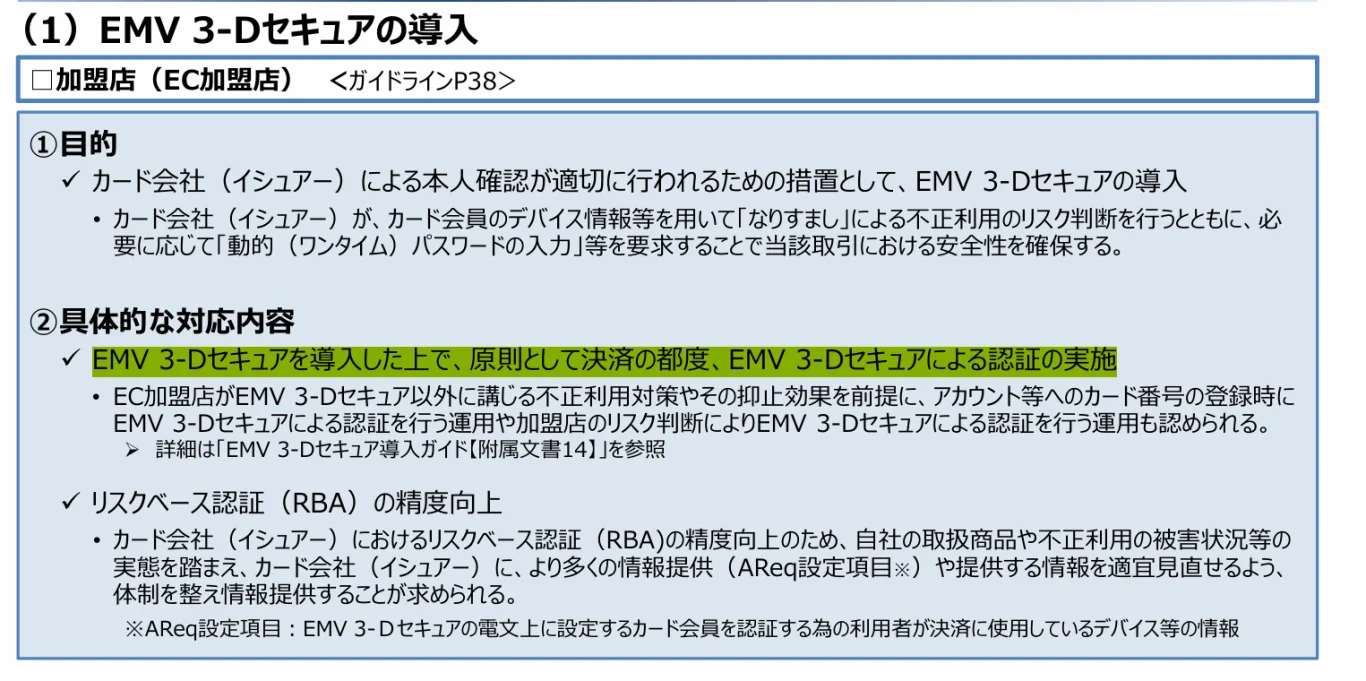
在日本,這不只是業者的選擇。日本的《信用卡安全指引》(クレジットカード・セキュリティガイドライン)被經濟產業省定位為《割賦販売法》安全措施的實務指針,要求 EC 加盟店從 2025 年 4 月起全面導入 3D 驗證,原則上每次付款都要驗證。指引也允許另一種做法:在把卡號登錄到帳戶時做一次 3D 驗證,前提是商家另有防盜刷措施。
日本退稅平台在綁卡時要求 3D 驗證,是依循這套規範。
把卡號換成代碼
PCI-DSS(信用卡資料安全標準)規定,卡號只要被儲存,就必須處理成無法直接讀取的形式,代碼化(tokenization)是其中一種做法。最常見的方式,是交給金流服務商保管卡號,業者自己只留一組代碼(token)。
舉個例子:
- 傑西綁定
1234-1234-1234-1234這張卡之後,業者系統裡只剩一組代碼ABCDEFGHJK(示意)。 - 11/3 在日本完成退稅,系統就用
ABCDEFGHJK發起退款。 - 下次再去日本,只要沒解除綁定,一樣用這組代碼退給我,不用重新輸入卡片。
這組代碼離開了那個業者就沒有用。以金流廠商 Adyen 為例,代碼預設綁在單一商家帳號上,A 商家建立的代碼,B 商家無法使用。
安全碼(CVC/CVV)只在綁卡那一次用到
PCI-DSS 明確禁止為了之後的交易而保存安全碼(CVC/CVV),就算持卡人同意也不行。所以綁卡後的交易,靠的是代碼,不是你的安全碼(CVC/CVV)。
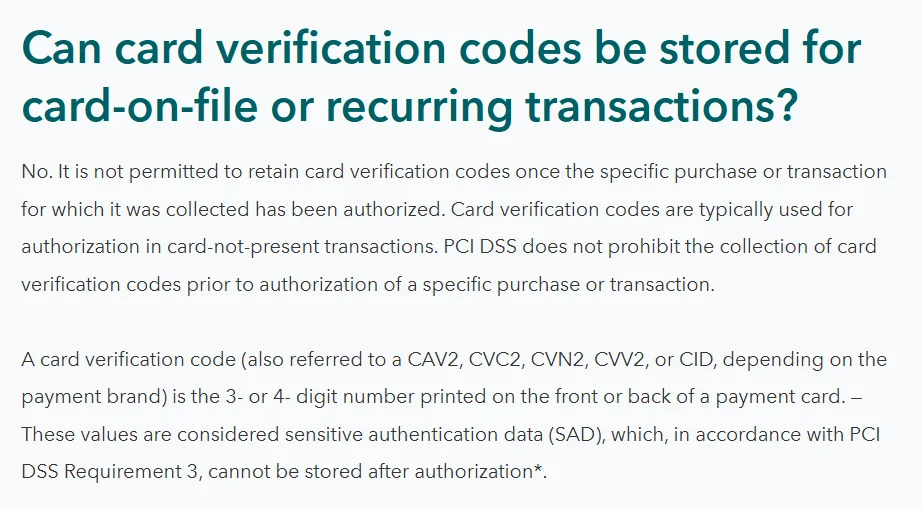
這也是信用卡組織(VISA/MASTER)推動的方向。Mastercard 在印度推出的做法就是:商家只在代碼化時經手一次安全碼(CVC/CVV),之後的交易選擇已綁定的卡片、確認一次性密碼即可,不必再輸入安全碼(CVC/CVV)。
綁卡和退款是兩個分開的步驟:先綁卡,之後才是交易(刷退)。
這也造成了看到先刷一塊錢的表象。另外刷卡
退錢給你,為什麼還要驗證「卡是你的」?
因為退稅款是跟著護照和購買紀錄走的。新制下,購買紀錄會登錄到日本國稅廳的免稅販賣管理系統,出境時你要出示護照接受海關確認,確認通過後才退款。日本支付業界在說明新制時,也把「旅客本人確認」列為退款業者必須做到的事項之一。
制度上,日本海關的說明寫明,免稅店確認海關資料後,是把消費稅退給「購買者」。實務上,退稅單位也會要求信用卡持卡人必須是辦理退稅的本人。以各家退稅單位的說明為例,護照與信用卡上的姓名必須一致,不能退給非本人持有的信用卡,有改名的朋友要特別注意。
安全碼(CVC/CVV)交出去,會不會因為資料外洩被盜刷?
PCI-DSS 規定,安全碼(CVC/CVV)在授權完成後不得保留,即使加密也不行。日本金流商 DGフィナンシャルテクノロジー的技術文件也寫明,商家和金流代收付業者都不能保存安全碼(CVC/CVV),只能請消費者每次輸入。所以就算退稅公司的資料庫被駭,外洩的資料裡也不應該有你的安全碼(CVC/CVV)。
簡訊驗證碼絕對不要交出去
信用卡3D 驗證的簡訊驗證碼絕對不要交給別人,也不要輸入到可疑網站。
依台灣的信用卡契約,網路盜刷原則上由銀行負擔;但如果是自己把驗證碼交出去,法院曾認定屬重大過失,損失由持卡人自負。
日本資料外洩的疑慮
近期日本多個產業發生資料外洩,這確實是風險,大家會擔心很正常。但每家退稅公司的系統架構和資安做法不同,從外部無法判斷誰比較安全,所以這裡不針對個別平台評論。
與其猜測哪家會出事,不如把自己的防護做好:
- 退稅完成後,解除綁定的信用卡
- 用一張專門拿來海外消費或網路刷卡的卡,額度不用太高
- 開啟刷卡即時通知,有異常交易馬上停卡
- 使用信用卡公司提供的海外刷卡開關機制。
另外,有些銀行的風險控管做得相對不錯,內部有風險預警機制。偵測到異常交易時,會主動攔下或打電話跟你確認。所以接到銀行的確認電話,不要嫌麻煩,那正是它在保護你。
這樣就算真的發生外洩,影響也能降到最低。
為什麼很多人卡在收簡訊這一步?
主要原因是手機在日本漫遊時,簡訊同步會有時間差。如果剛好跟台灣的電信業者的簡訊鏈路沒有斷開,就能馬上收到;不然可能要等上五到十分鐘。偏偏驗證碼的有效時間通常不長,等簡訊進來,網頁可能已經逾時了。
跟迪士尼 APP 刷卡常卡關是同一個原因。這是使用體驗問題,不是資安問題。
特別補充說明:需要收信用卡驗證簡訊密碼
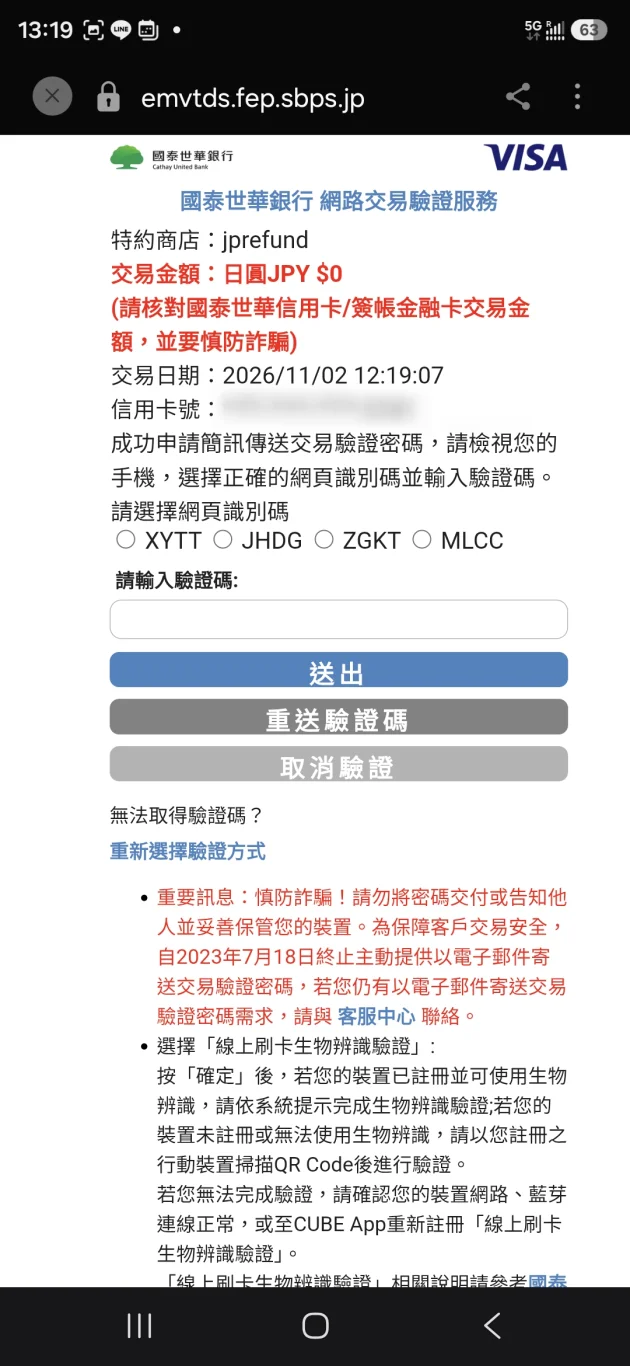
- 為什麼需要收簡訊?
- 因為設定信用卡退稅的過程當中,會需要連線到發卡行進行3D驗證程序,這個流程會需要輸入信用卡公司發出的簡訊密碼。
- 我需要做什麼事情?
- 你的台灣門號需要保持開機,並且開通國際漫遊服務
- 收簡訊要看當下電信業者漫遊的狀況,速度上可能不會非常即時,有可能會需要五到十分鐘,簡訊漫遊的發送有時候可能會卡住,會需要額外時間等候,傑西建議這個步驟回到飯店慢慢設定就好。
- 如果有開通VOWIFI服務的話,可以打開VOWIFI服務,讓簡訊透過這個服務收進來。
建議:
- 部分平台可以在台灣先註冊,出發前就先完成綁卡,避開漫遊收簡訊的問題
- 在日本操作時,確認手機漫遊有開、簡訊收得到,收不到就耐心多等幾分鐘再重新發送
- 部分信用卡公司可以改成用EMAIL發送驗證碼,或者其他模式,要看一下信用卡公司提供的驗證模式。
小結
網路上提醒大家注意個資,出發點沒問題。但「要輸入安全碼=設計不合理」這個推論,省略了綁卡背後的同意、驗證、代碼化跟防冒領這幾層考量。
擔心的朋友,退稅完成後解除綁卡,是很合理的做法。
資料來源
參考資料來源 18 筆